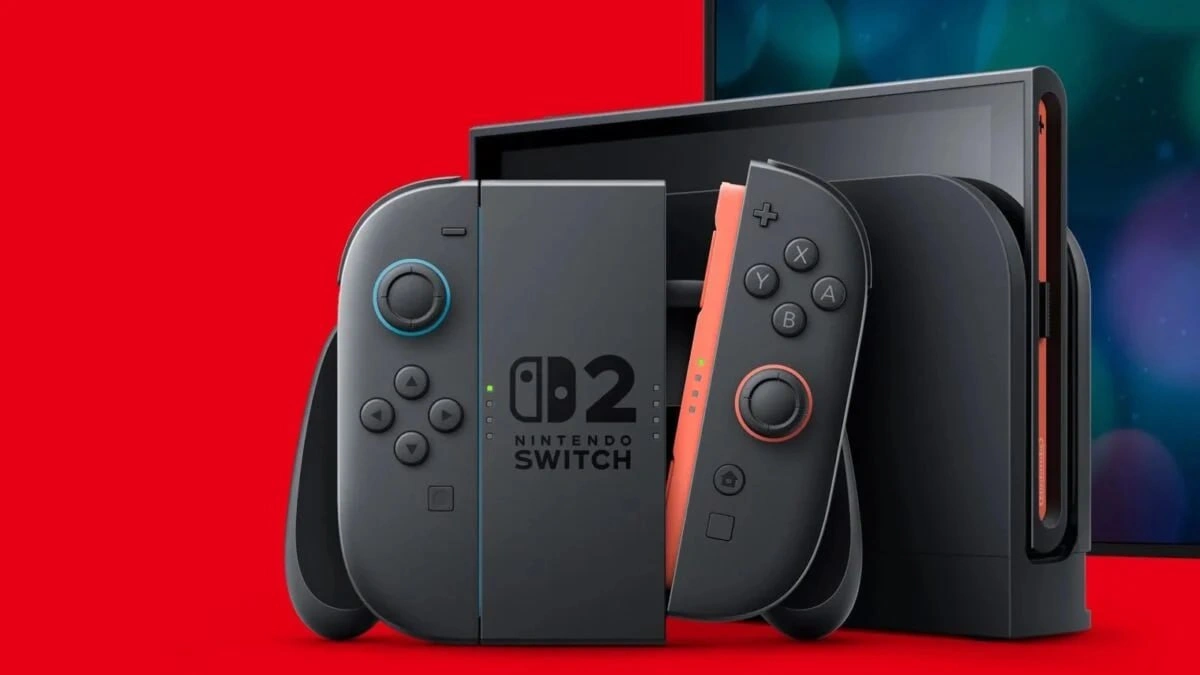

گزارشهای جدید از کشف آسیبپذیری امنیتی در کنسول Nintendo Switch 2 خبر میدهند
رخدادی که به هکرها اجازه داده است محدودیتهای امنیتی دستگاه را دور بزنند و فایل بازیها را استخراج کرده و به رایانه منتقل کنند. این اتفاق تنها چند روز پس از انتشار گزارشهایی درباره نخستین روش هک کنسول با استفاده از برنامه SmileBASIC رخ داده است.
طبق گزارش منتشرشده از سوی کوتاکو، هکرها با کمک مدلهای هوش مصنوعی توانستهاند روش تازهای برای دسترسی گستردهتر به حافظه و سیستم فایل کنسول پیدا کنند. این روش ظاهراً امکان استخراج فایل بازیها و برنامهها و همچنین تهیه نسخه پشتیبان از فریمور دستگاه را فراهم میکند. در صورت توسعه بیشتر این ابزارها، زمینه برای فعالیتهایی مانند ساخت شبیهساز، مادسازی و اجرای غیررسمی بازیها نیز میتواند فراهم شود.
با این حال، روش فعلی محدودیتهایی دارد. برای فعالسازی آن باید نرمافزار خاصی اجرا شود و پس از خاموش شدن کنسول، فرایند هک باید دوباره انجام بگیرد. هکرها در تلاشاند این محدودیتها را برطرف کنند و روشی مستقل از SmileBASIC توسعه دهند؛ اما هنوز مشخص نیست چه زمانی چنین راهکاری آماده خواهد شد.
انتظار میرود نینتندو با بررسی آسیبپذیریهای شناساییشده، برای رفع آنها از طریق بهروزرسانیهای امنیتی اقدام کند. با وجود این، کشف چنین روشی نشان میدهد که حتی سیستم امنیتی کنسول جدید نینتندو نیز در برابر تلاشهای مداوم برای نفوذ آسیبپذیر است. البته جزئیات فنی و دامنه واقعی این روش هنوز به تأیید مستقل نیاز دارد و نباید آن را به معنای امکان اجرای آزادانه تمام بازیهای Switch 2 دانست.

دیدگاهها 0
به این مقاله چه امتیازی میدهید؟
امتیاز شما به انتخاب خوانندههای دیگر کمک میکند.
اولین دیدگاه را شما بنویسید
نظر یا تجربهٔ شما میتواند شروع یک گفتگوی خوب باشد.