
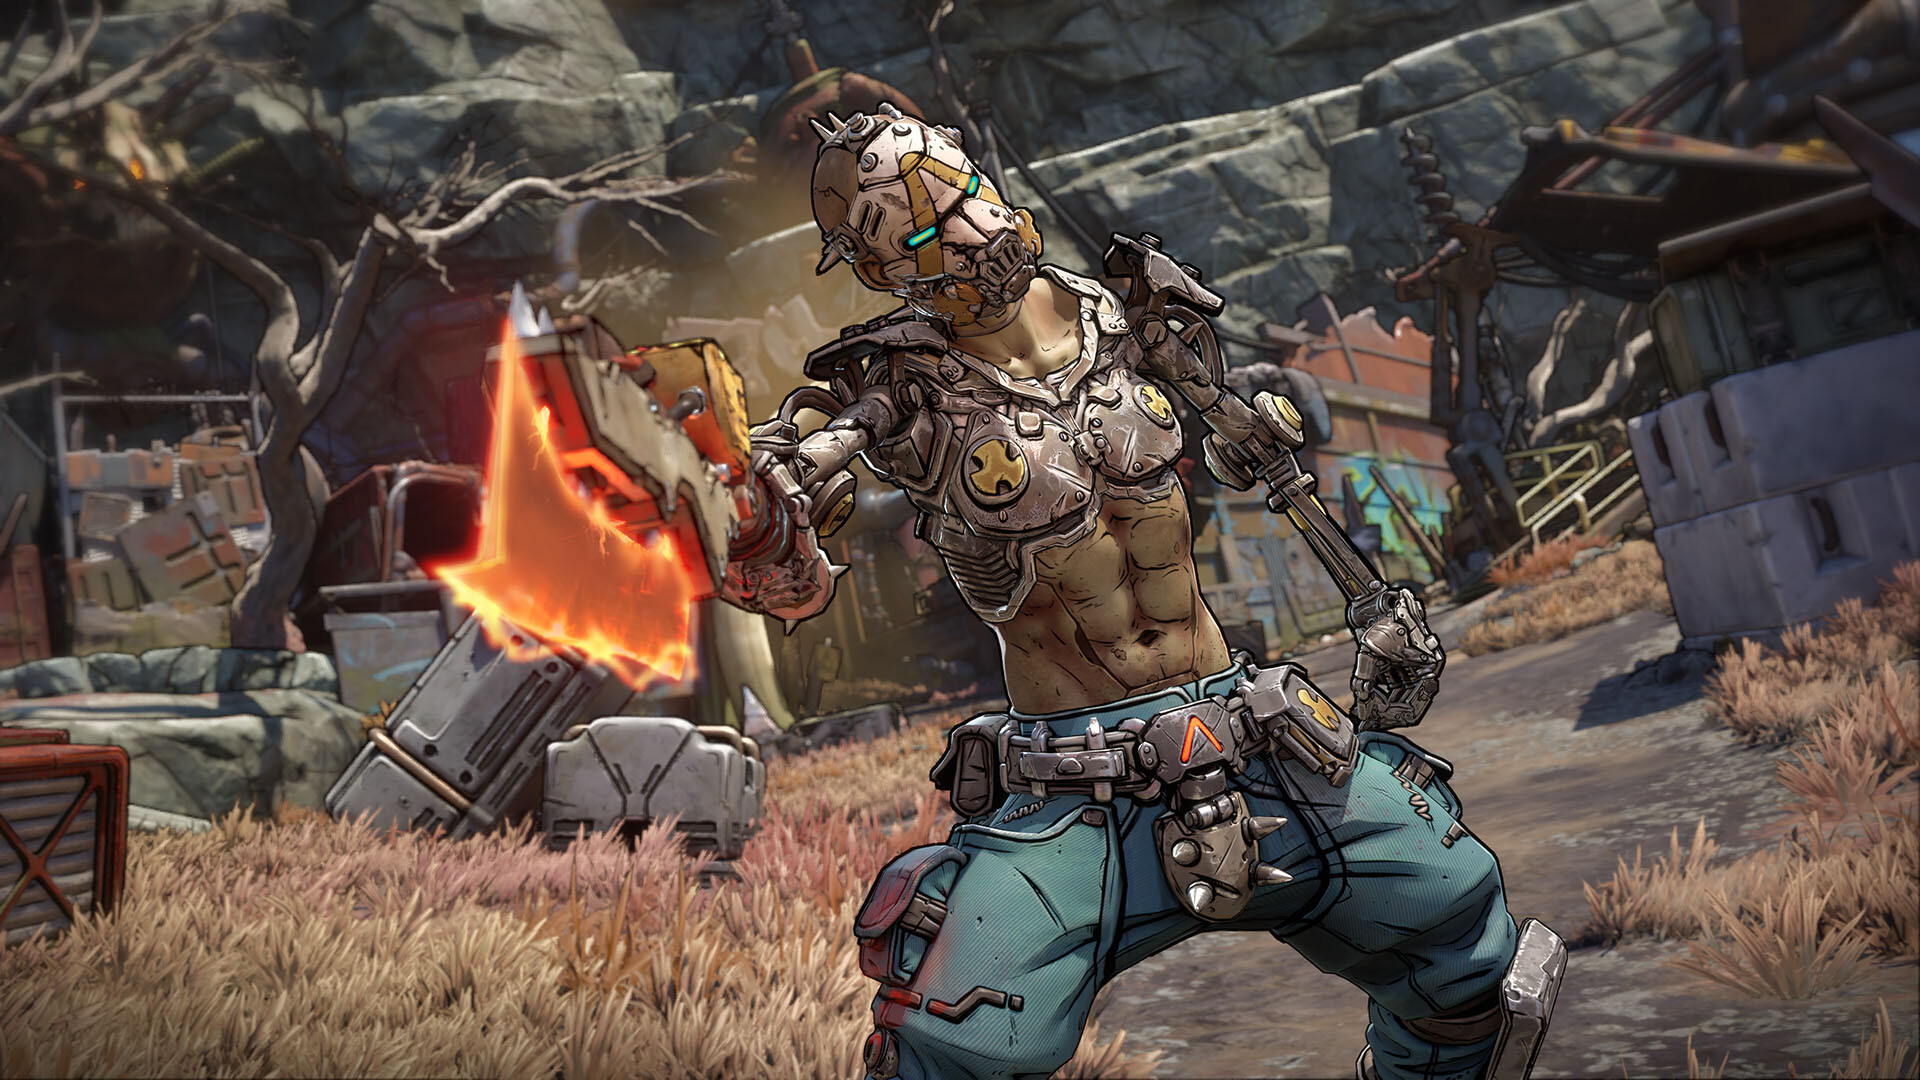

بر پایه گزارشهای منتشرشده، حدود پنج ماه پس از عرضه نسخه رایانههای شخصی بازی Borderlands 4، فردی موفق شده سامانه محافظتی آن را دور بزند؛ اتفاقی که بار دیگر توجهها را به میزان دوام و کارآمدی راهکارهای رایج مدیریت حقوق دیجیتال جلب کرده است.
طبق این گزارشها، هکری با نام مستعار Kirigiri اعلام کرده که موفق به عبور از لایه حفاظتی این بازی شده است. نسخه PC این عنوان در زمان انتشار به فناوری ضدکپی Denuvo Software Solutions مجهز بود؛ سیستمی که طی سالهای اخیر همواره محل بحث میان کاربران و فعالان صنعت بازی بوده است.
بر اساس توضیحات منتشرشده از سوی این فرد، آزمایشها روی نسخه 1.3.04459647 انجام شده و فایل اجرایی جدید روی سیستمهای مجهز به پردازندههای ساخت AMD و Intel بدون مشکل اجرا میشود. با این حال، شیوه استفادهشده برای عبور از سیستم حفاظتی، تفاوت محسوسی با روشهای مرسوم کرک دارد.
در این روش، بهجای دستکاری مستقیم فایلهای بازی، لایه امنیتی از طریق یک Hypervisor دور زده شده است. برای اجرای بازی به این شکل، کاربر ناچار است بخشی از مکانیزمهای امنیتی ویندوز را غیرفعال کند؛ اقدامی که میتواند سیستم را در برابر تهدیدهای بالقوه آسیبپذیرتر کند و از منظر امنیتی با ریسک همراه باشد.
همچنین در این گزارش تأکید شده است که Borderlands 4 علاوه بر دنوو، همزمان از سامانه حفاظتی فروشگاه Steam و راهکار ضدتقلب Symbiote نیز استفاده میکند؛ موضوعی که نشان میدهد عبور از لایه دنوو بهتنهایی به معنای حذف کامل تمام مکانیزمهای امنیتی این عنوان نیست.